
Przez lata cyberprzestępcy wykorzystywali przede wszystkim fałszywe wiadomości e-mail, SMS-y oraz strony internetowe imitujące serwisy bankowe, a celem ich działań było głównie nakłonienie ofiary do wykonania przelewu.
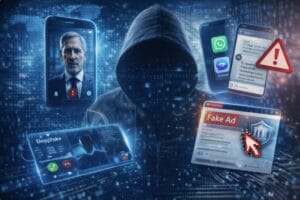
Rozwój technologii i mediów społecznościowych diametralnie zmienił sposób działania sprawców. Obecnie możliwe jest przygotowanie spersonalizowanej wiadomości na podstawie informacji z mediów społecznościowych, klonowanie numerów telefonicznych infolinii banku, tworzenie z użyciem generatywnej sztucznej inteligencji stron internetowych czy korespondencji łudząco podobnych do tych stosowanych przez podmioty rynku finansowego, a także przejęcie kontroli nad urządzeniami elektronicznymi dzięki specjalnym aplikacjom. Sam atak przestaje przypominać klasyczny phishing, a staje się zaawansowaną manipulacją psychologiczną wspieraną przez algorytmy.
Zmienia się również cel przestępców. Coraz częściej nie chodzi już o jednorazowe wyłudzenie pieniędzy, lecz o przejęcie kontroli nad cyfrową tożsamością ofiary i wykorzystanie jej, m.in. w celu zaciągania zobowiązań finansowych.
Powstaje zatem pytanie, czy obowiązujące przepisy prawa oraz standardy bezpieczeństwa sektora bankowego są przygotowane na zagrożenia związane z wykorzystaniem nowych technologii.
AI nie tworzy nowych przestępstw – zmienia sposób ich popełniania
Prawo nie penalizuje samego wykorzystania sztucznej inteligencji, ale jeżeli sprawca posługuje się wygenerowanym głosem lub obrazem w celu doprowadzenia pokrzywdzonego do niekorzystnego rozporządzenia mieniem, zastosowanie znajdą przede wszystkim przepisy dotyczące oszustwa (art. 286 § 1 k.k.), bezprawnego uzyskania informacji (art. 267 k.k.) czy oszustwa komputerowego (art. 287 k.k.).
Nowością nie jest więc kwalifikacja prawna czynu, lecz sposób oddziaływania na ofiarę. Sztuczna inteligencja pozwala stworzyć komunikację, która dla przeciętnego konsumenta może być praktycznie nieodróżnialna od autentycznej.
Przestępcy dzięki AI wykorzystują obecnie materiały zawierające komunikację graficzną oraz logotypy łudząco podobne do tych wykorzystywanych przez rzeczywiste podmioty rynku finansowego czy firmy kurierskie, w tym również zawierające wizerunek znanych osób, chatboty prowadzące naturalną rozmowę czy też stosują analizę aktywności w mediach społecznościowych do tworzenia spersonalizowanych scenariuszy ataku.
W praktyce oznacza to, że ofiara może być przekonana, iż e-mail pochodzi z banku, kontaktuje się z nią Policja czy też rozmawia z członkiem własnej rodziny.
Celem przestępców nie jest już wyłącznie przelew
Przez wiele lat największym zagrożeniem było nakłonienie klienta do wykonania przelewu na rachunek kontrolowany przez sprawców.
Obecnie cyberprzestępcy coraz częściej dążą do uzyskania trwałej kontroli nad tożsamością klienta w relacji z instytucją finansową. Przejęcie bankowości elektronicznej może umożliwić nie tylko dysponowanie środkami zgromadzonymi na rachunku, ale również zawarcie umowy kredytu gotówkowego lub pożyczki, dokonanie zakupów ratalnych czy też wykorzystanie tożsamości ofiary do popełnienia kolejnych oszustw.
W konsekwencji szkoda konsumenta może wielokrotnie przekraczać wartość samych środków zgromadzonych na rachunku bankowym.
Czy obecne przepisy umożliwiają zawieranie umów wyłącznie za pomocą bankowości elektronicznej?
Sam fakt zawierania umów na odległość nie budzi obecnie wątpliwości prawnych, a możliwość taka wynika z szeregu regulacji, m.in. art. 60 i 61 § 2 Kodeksu cywilnego, które dopuszczają składanie oświadczeń woli w każdej formie ujawniającej wolę osoby w sposób dostateczny, czy art. 7 ustawy – Prawo bankowe, przewidującego możliwość składania oświadczeń woli w postaci elektronicznej.
Przepisy umożliwiają więc pełną cyfryzację procesu zawierania umów, przy czym nie określają minimalnego poziomu odporności tego procesu na nowoczesne metody socjotechniczne wykorzystujące sztuczną inteligencję.
Problem nie polega na tym, że prawo dopuszcza zawieranie umów na odległość, lecz na tym, że stosowane mechanizmy identyfikacji klienta pozostają niewystarczające w sytuacji, gdy przestępca może wykraść dane uwierzytelniające, czy też zręcznie manipulować decyzjami samego konsumenta.
Czy silne uwierzytelnienie nadal zapewnia rzeczywistą ochronę?
Model bezpieczeństwa przewidziany w dyrektywie PSD2 oraz ustawie o usługach płatniczych opiera się na mechanizmie silnego uwierzytelnienia klienta. Zakłada on wykorzystanie co najmniej dwóch elementów należących do kategorii wiedzy, posiadania lub cech klienta.
Mechanizm ten ogranicza ryzyko przejęcia danych logowania przez osoby nieuprawnione, jednak nie odpowiada na sytuację, w której klient pozostaje w błędnym przekonaniu, że korzysta z serwisu internetowego lub aplikacji banku, czy też sam dokonuje autoryzacji, pozostając pod wpływem starannie zaplanowanej manipulacji.
W takich przypadkach warto postawić pytanie, czy poprawne uwierzytelnienie powinno automatycznie oznaczać, że klient działał w sposób w pełni świadomy i swobodny?
Czy praktyka nadąża za oczekiwaniami nadzoru?
Kwestia wykrywania nietypowych zachowań użytkowników bankowości elektronicznej, w tym poprzez analizę adresów IP i geolokalizację, nie jest zagadnieniem nowym. Mechanizmy tego rodzaju od wielu lat pojawiają się zarówno w rekomendacjach Komisji Nadzoru Finansowego.
Tytułem przykładu Rekomendacja D dotycząca zarządzania obszarami technologii informacyjnej i bezpieczeństwa środowiska teleinformatycznego w bankach już w 2013 r. wskazywała na potrzebę stosowania mechanizmów pozwalających identyfikować anomalie związane z korzystaniem z elektronicznych kanałów dostępu. Szczególnie interesująca jest Rekomendacja nr 16.3., w której KNF wskazał, że bank powinien przeanalizować zasadność zastosowania dodatkowych mechanizmów zabezpieczających, takich jak weryfikacja miejsca i czasu logowania do elektronicznego kanału dostępu w przypadku usług bankowości elektronicznej.
Znaczenie tego zalecenia jest istotne, bowiem oznacza, że organ nadzoru już ponad dekadę temu zwracał uwagę, że bezpieczeństwo bankowości elektronicznej nie powinno sprowadzać się wyłącznie do sprawdzenia, czy użytkownik posłużył się prawidłowymi danymi uwierzytelniającymi. Bank powinien również rozważyć mechanizmy pozwalające ustalić, czy okoliczności korzystania z bankowości elektronicznej nie odbiegają od typowego zachowania klienta.
Jeszcze bardziej jednoznaczne stanowisko KNF zajęła w Rekomendacji dotyczącej bezpieczeństwa transakcji płatniczych wykonywanych w internecie przez banki, krajowe instytucje płatnicze, krajowe instytucje pieniądza elektronicznego i spółdzielcze kasy oszczędnościowo-kredytowe. W Rekomendacji nr 10 KNF wskazała, że dostawcy usług płatniczych powinni stosować systemy wykrywania i zapobiegania oszustwom pozwalające na identyfikację podejrzanych transakcji poprzez analizę m.in. nietypowych wzorców zachowań klientów lub wykorzystywanych przez nich urządzeń dostępowych, zmiany adresu IP lub zakresu adresów IP podczas sesji bankowości internetowej, geolokalizacji adresu IP, pozwalającą na identyfikację nietypowego miejsca korzystania z usługi, nietypowych danych dotyczących transakcji czy znanych scenariuszy oszustw.
O ile powyższe rekomendacje KNF stanowiły instrument nadzorczy (tzw. soft law), obecnie powyższe zalecenia odnajdują odzwierciedlenia w źródłach prawa unijnego takich jak rozporządzenie delegowane Komisji (UE) 2018/389 (RTS SCA), wydanego na podstawie dyrektywy PSD2.
Zgodnie z art. 2 RTS SCA dostawcy usług płatniczych mają obowiązek stosowania mechanizmów monitorowania transakcji umożliwiających wykrywanie nieautoryzowanych lub oszukańczych transakcji płatniczych. Mechanizmy te powinny uwzględniać m.in. kwotę transakcji, znane scenariusze oszustw, oznaki infekcji złośliwym oprogramowaniem, a także historię korzystania z urządzenia lub oprogramowania udostępnionego klientowi oraz ich niestandardowe użycie.
Na tym tle powstaje zasadnicze pytanie: w jakim zakresie opisane mechanizmy są rzeczywiście wykorzystywane w praktyce?
Analiza sporów dotyczących nieautoryzowanych transakcji pokazuje, że argumentacja banków koncentruje się najczęściej na wykazaniu prawidłowego przeprowadzenia procesu uwierzytelnienia oraz technicznego potwierdzenia operacji. Bank wskazuje więc przykładowo, że klient zalogował się przy użyciu właściwych danych, otrzymał wiadomość SMS, użył aplikacji mobilnej albo wprowadził prawidłowy kod autoryzacyjny. Przesłuchiwani w toku tych spraw pracownicy banku zajmujący się bezpieczeństwem transakcji wprost wskazują, iż banki nie stosują mechanizmów geolokalizacji wskazując, że obecnie powszechnie stosowane są połączenia typu VPN, a stosowane przez banki systemy nie traktują jako podejrzana aktywność zaciągnięcie w ciągu jednego dnia przez kredytobiorcę kilku umów kredytu gotówkowego lub pożyczki na łączną kwotę ponad 100 tys. zł.
Co za tym idzie, jeżeli dostawca usług płatniczych zarzuca klientowi, że zignorował symptomy oszustwa, zasadne jest postawienie pytania, jak na te same symptomy zareagowały profesjonalne systemy bezpieczeństwa banku?
Jeżeli zatem oszustwo wiązało się z nagłą zmianą urządzenia, adresu IP lub lokalizacji, nietypową porą logowania, zmianą sposobu korzystania z bankowości elektronicznej, ustanowieniem nowego odbiorcy i natychmiastowym wykonaniem przelewu na znaczną kwotę, sądowa ocena zdarzenia nie powinna kończyć się na ustaleniu, czy klient wpisał kod SMS albo zatwierdził operację w aplikacji mobilnej. Jest to tym bardziej uzasadnione, że konieczność stosowania systemów pozwalających identyfikować podejrzane transakcje przed ich wykonaniem oraz możliwość wykorzystywania w tym celu m.in. zmiany adresu IP i jego geolokalizacji były wprost wskazywane przez polski organ nadzoru.
Czy potrzebne są nowe standardy ochrony konsumenta?
Rozwój generatywnej sztucznej inteligencji skłania do refleksji nad zmianą podejścia do bezpieczeństwa produktów finansowych. Warto rozważyć wprowadzenie dodatkowych mechanizmów bezpieczeństwa, w szczególności w przypadku czynności prowadzących do powstania nowego zobowiązania finansowego.
Możliwe rozwiązania to:
- wykorzystanie niezależnego kanału potwierdzenia zawarcia umowy;
- szersze wykorzystanie identyfikacji opartej na środkach wysokiego poziomu zaufania, takich jak e-dowód;
- obowiązkowa analiza ryzyka przy zawieraniu umów kredytowych;
- obowiązkowe okresy karencji między udzieleniem kolejnych kredytów lub pożyczek;
- zmiana algorytmu poprzez wychwytywanie podejrzanych aktywności w postaci licznych przelewów na znaczną kwotę.
Takie rozwiązania nie ograniczałyby możliwości zawierania umów na odległość czy zwykłego korzystania z rachunku, lecz zwiększałyby odporność na manipulację cyberprzestępców.
Podsumowanie
Model bezpieczeństwa sektora bankowego został zbudowany przede wszystkim z myślą o ochronie przed kradzieżą danych uwierzytelniających. Rozwój generatywnej sztucznej inteligencji oraz jej dostępność zmienia jednak naturę zagrożenia. Narzędzia te umożliwiają przestępcom łatwiejsze przejęcie hasła czy kodu autoryzacyjnego, ale także zmanipulowanie procesu decyzyjnego konsumenta.
Dlatego dyskusja o bezpieczeństwie bankowości elektronicznej nie powinna ograniczać się do pytania, czy klient poprawnie przeszedł procedurę silnego uwierzytelnienia. Równie istotne staje się to, czy instytucje finansowe wykorzystują dostępne narzędzia do wykrywania manipulacji, oceny ryzyka i ochrony konsumentów przed coraz bardziej wyrafinowanymi metodami działania cyberprzestępców.